01
Analisi
Si parte dall’architettura attuale, dai processi, dalla qualità dei dati e dagli obblighi normativi. Ne deriva un quadro attendibile di rischi, risultati rapidi e lacune strutturali, ordinato per impegno e impatto.
Consulenza indipendente per ambienti IT regolamentati
SempreAI unisce Identity & Access Management, gestione delle autorizzazioni e output management in un’architettura solida: dalla strategia alla realizzazione fino all’esercizio affidabile. Indipendente dai fornitori, verificabile e senza vincoli con alcun produttore di software.
Perché SempreAI
Normativa, migrazione al cloud e autorizzazioni stratificate negli anni si presentano spesso nello stesso momento. Per andare avanti non servono presentazioni, ma persone che pensino insieme architettura, realizzazione ed esercizio e rispondano del risultato.
SempreAI lavora in modo indipendente dai fornitori, decide insieme alle vostre funzioni aziendali e lascia soluzioni che i vostri team possono portare avanti da soli. L’intelligenza artificiale viene impiegata dove accelera analisi e documentazione; la responsabilità tecnica resta alle persone. È questo il significato dell’aggiunta «Powered by Human».
Ambiti di competenza
Dall’architettura degli accessi all’esercizio quotidiano: gli ambiti si integrano fra loro e possono essere affidati singolarmente o come programma complessivo.
 01
Mettere in sicurezza gli accessi digitali: con una governance dei ruoli solida, architettura zero trust e controlli che reggono a qualsiasi verifica.
Scopri di più 02
Una gestione strutturata delle autorizzazioni è la base di ogni ambiente IT sicuro e la via più rapida verso meno rilievi di audit.
Scopri di più 03
Sostituzione dei sistemi legacy e costruzione di una comunicazione con i clienti moderna e multicanale: accessibile, automatizzata e manutenibile.
Scopri di più
04
La capacità di agire nel lungo periodo richiede una roadmap che regga al mutare delle condizioni e decisioni che si possano motivare.
Scopri di più 05
Il ponte fra strategia e realizzazione di dettaglio, in modelli agili, tradizionali e ibridi.
Scopri di più 06
Oltre l’introduzione: esercizio affidabile, ottimizzazione continua e automazione delle vostre piattaforme critiche.
Scopri di più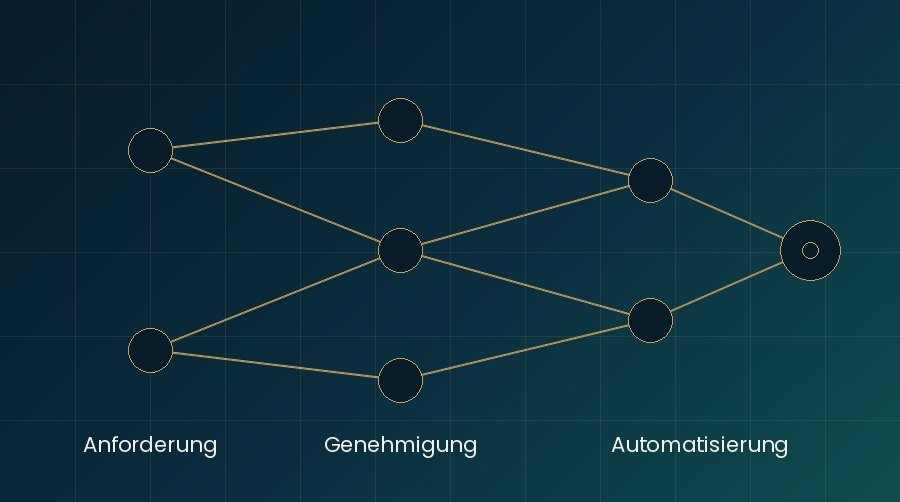 07
Introduzione, ampliamento ed esercizio della piattaforma: da ITSM e catalogo servizi all’automazione dei workflow fino all’integrazione con identità e sistemi di business.
Scopri di piùIl nostro metodo
Un approccio che crea trasparenza, rende visibili i rischi per tempo e produce risultati in passi misurabili.
01
Si parte dall’architettura attuale, dai processi, dalla qualità dei dati e dagli obblighi normativi. Ne deriva un quadro attendibile di rischi, risultati rapidi e lacune strutturali, ordinato per impegno e impatto.
02
Su questa base nasce un’architettura target con modello operativo, responsabilità di ruolo e una roadmap suddivisa in ondate. Business case e indicatori rendono il valore comprensibile agli organi decisionali.
03
L’attuazione procede per traguardi ben delimitati, con criteri di accettazione definiti. Comprende il collegamento dei sistemi target, l’accompagnamento di test e cutover e il trasferimento delle conoscenze nella vostra organizzazione.
04
Dopo l’avvio stabilizziamo l’esercizio, misuriamo rispetto agli indicatori concordati e miglioriamo di continuo: dal tuning delle prestazioni all’automazione fino alla riduzione del lavoro manuale.
Settori
MaRisk, BAIT e DORA richiedono prove complete su accessi, controlli e procedure di emergenza.
Grandi volumi documentali, lunghi periodi di conservazione e requisiti severi per la comunicazione con i clienti.
Sedi distribuite, convergenza OT/IT e accessi complessi dei fornitori oltre i confini nazionali.
NIS 2 amplia sensibilmente gli obblighi di notifica e di prova, con conseguenze dirette sul controllo degli accessi.
Dati particolarmente sensibili, cambi di ruolo nel lavoro a turni e rigorosa limitazione della finalità.
Comunicazione accessibile, conformità agli appalti e architetture documentate e durature.
Domande frequenti
Che si tratti di architettura target, arretrati nelle ricertificazioni, sostituzione di un sistema legacy o presa in carico dell’esercizio: descriveteci la vostra situazione. Rispondiamo entro un giorno lavorativo con una valutazione concreta.